Código malicioso llegó mediante Optimizely
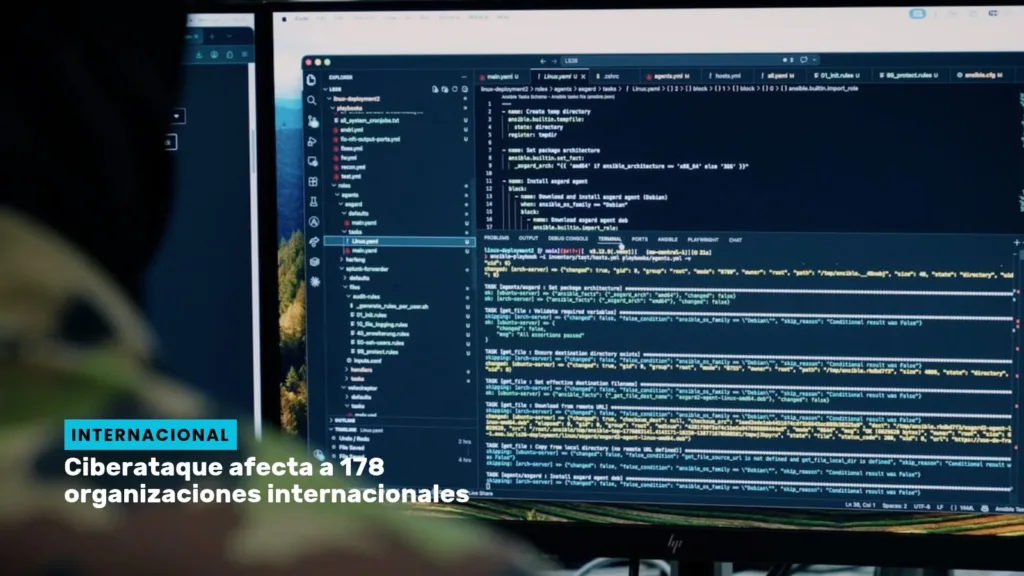
Un ataque informático aprovechó una vulnerabilidad en la plataforma de experimentación web Optimizely para distribuir código JavaScript malicioso a sitios utilizados por al menos 178 organizaciones internacionales.
Entre las compañías y medios afectados figuraron Zoom, HSBC, Equifax, CNN, Salesforce, IKEA, BBC y otras organizaciones que utilizaban herramientas de Optimizely dentro de sus páginas.
El ataque es considerado un incidente de cadena de suministro porque el código llegó a los visitantes a través de una herramienta externa integrada en los sitios.
Malware buscaba robar distintos tipos de información
El código fue diseñado para realizar varias actividades maliciosas.
Investigadores detectaron intentos de sustituir direcciones de billeteras de criptomonedas por cuentas controladas por los atacantes, capturar datos de tarjetas bancarias, robar cookies, tomar capturas de pantalla y distribuir herramientas dirigidas contra dispositivos iPhone y iPad.
Eso no significa que todas esas acciones hayan tenido éxito en todos los sitios afectados.
Reuters no pudo establecer cuántos usuarios resultaron realmente comprometidos ni si todos los mecanismos de robo funcionaron.
Optimizely corrigió la vulnerabilidad
Optimizely confirmó que una persona no autorizada explotó una vulnerabilidad en su plataforma Experimentation e insertó JavaScript malicioso en proyectos de algunos clientes.
La empresa informó que corrigió la falla, retiró el código inyectado, aseguró las cuentas afectadas y añadió nuevas protecciones para impedir que volviera a distribuirse el contenido.
Varias organizaciones suspendieron temporalmente el uso de la herramienta mientras realizaban investigaciones internas.
Empresas dicen no haber detectado robo de datos
Algunas compañías afectadas, entre ellas Equifax y Zoom, señalaron que hasta el momento no habían encontrado evidencia de que sus sistemas internos o los datos de sus clientes hubieran sido comprometidos.
Esa declaración no descarta necesariamente que visitantes individuales pudieran haber recibido el código malicioso, pero sí limita lo que puede afirmarse sobre el impacto real del ataque.
Por ello, hablar de “178 organizaciones afectadas” significa que sus sitios distribuyeron o estuvieron expuestos al código, no que las 178 hayan sufrido robos de datos confirmados.
iPhone actualizado tenía mayor protección
Parte del malware intentaba aprovechar vulnerabilidades previamente conocidas en dispositivos de Apple.
La compañía informó que esas fallas habían sido corregidas durante el año anterior, por lo que los dispositivos con versiones actualizadas de iOS estaban protegidos frente a esos exploits.
La campaña demuestra, sin embargo, cómo un componente web considerado confiable puede convertirse en una vía para atacar a usuarios de múltiples organizaciones al mismo tiempo.
Investigadores detectan criptomonedas robadas
Investigadores de seguridad observaron movimientos por alrededor de 7 mil 150 dólares en criptomonedas hacia billeteras relacionadas con los atacantes, aunque no se ha podido confirmar que todo ese dinero proviniera directamente de visitantes de los sitios comprometidos.
Tampoco existe todavía una cifra verificable sobre tarjetas bancarias, contraseñas u otros datos personales efectivamente robados.
Siempre hay algo nuevo zumbando en Abejorro Media. Información, análisis, entretenimiento y esas historias que vale la pena conocer tienen un lugar en nuestra programación. Entra aquí para descubrir nuestros contenidos y acompáñanos todos los días.
Y si quieres seguir explorando, visita nuestra página de Abejorro Media y date una vuelta por todo lo que tenemos para ti: Noticias, Humor político, Espectáculos, Deportes, Finanzas y Tecnología. 🐝